

Un inventari IAM no respon la pregunta correcta
En un sol compte, preguntar qui pot fer què ja és difícil. A AWS Organizations la pregunta canvia de forma: qui pot arribar a què, a través de quins rols, des de quin compte, amb quin resultat pràctic.
Existeixen polítiques documentades, permisos adjuntats i trust policies. El que sovint falta és el graf de rutes efectives entre elles. Un sts:AssumeRole benintencionat en un compte membre pot ser el següent salt des d’una identitat que ningú ha revisat com a conjunt.
El risc no sempre apareix com una política JSON sobredimensionada. Apareix com una cadena.
Per què les organitzacions multi-compte amaguen rutes
AWS Organizations introdueix confiança estructural: rols d’accés cross-account, comptes de management, SCPs, administradors delegats, Identity Center, Access Analyzer amb abast d’org. Cada peça té sentit sola. Juntes defineixen un perímetre que rarament es dibuixa sencer.
Patrons habituals en revisions:
- trust policies àmplies o condicions febles entre comptes
- jump roles usats per pipelines o vendors que acumulen abast
- privilegis al compte de management no subjectes als mateixos SCP que els membres
- rutes que només apareixen quan l’inventari IAM es combina amb les relacions d’organització
Sense aquest mapa, els equips de seguretat responen amb controls locals. Un atacant, o un auditor, pensa en rutes.
Què aporta STRAP
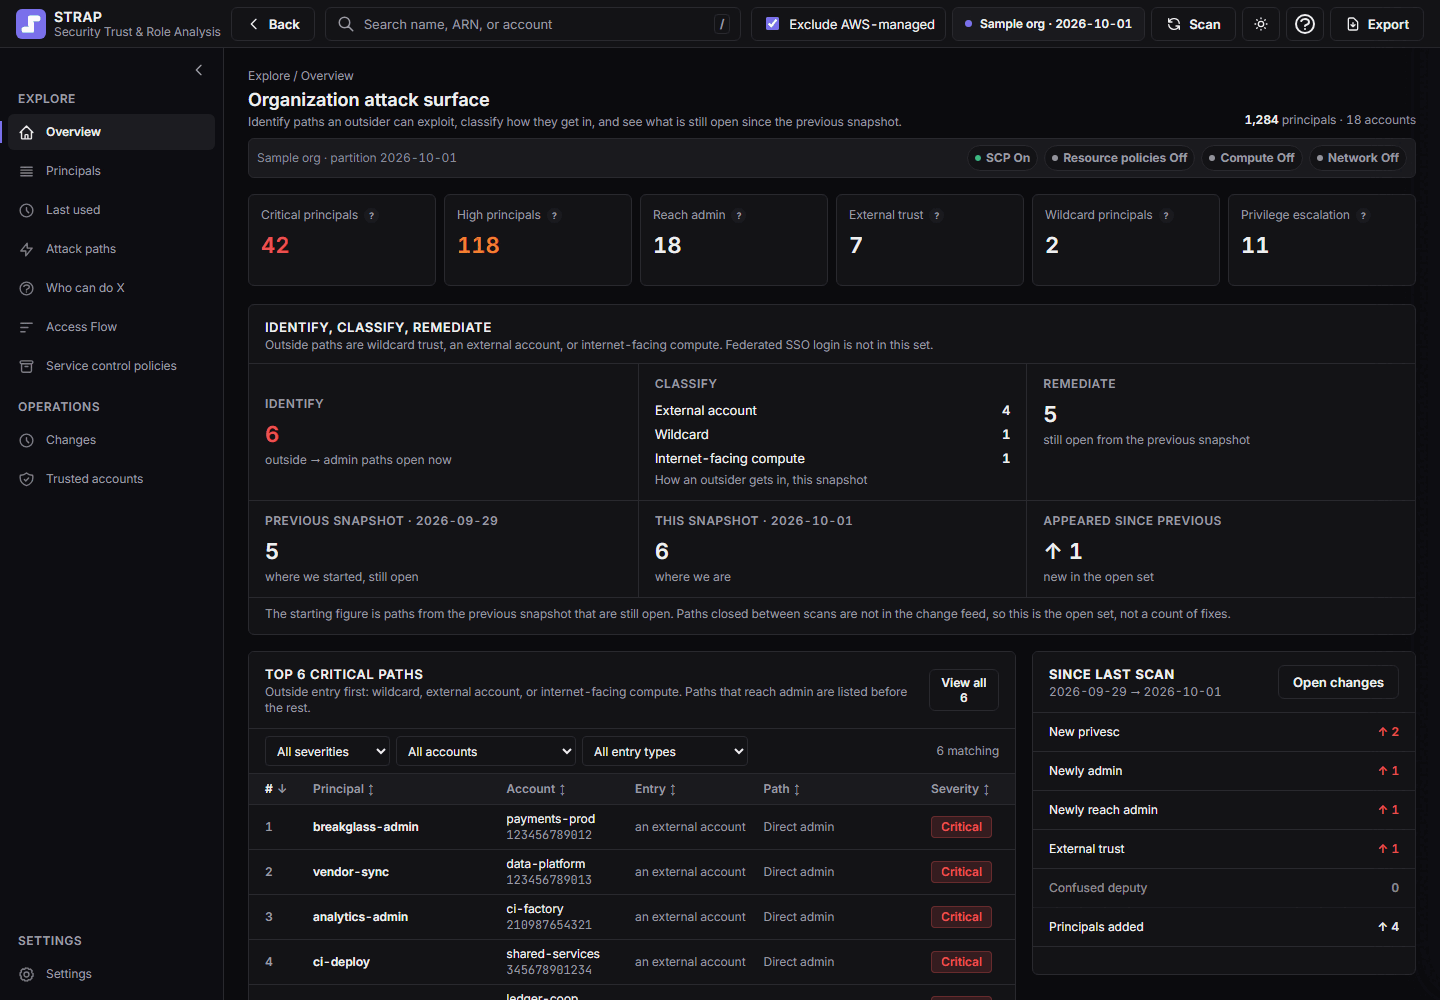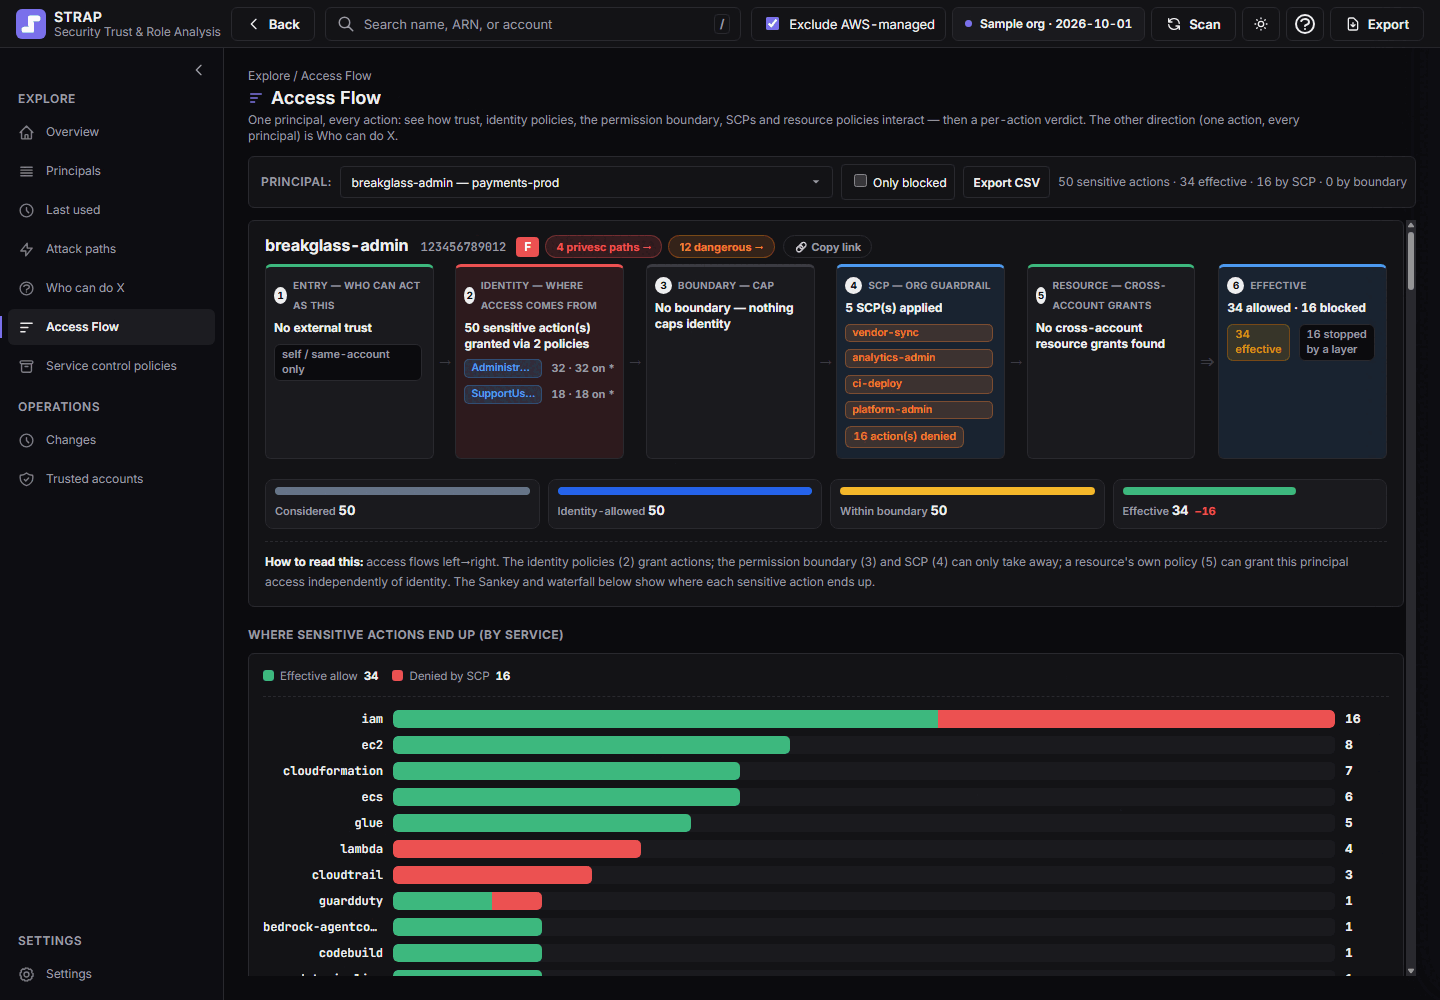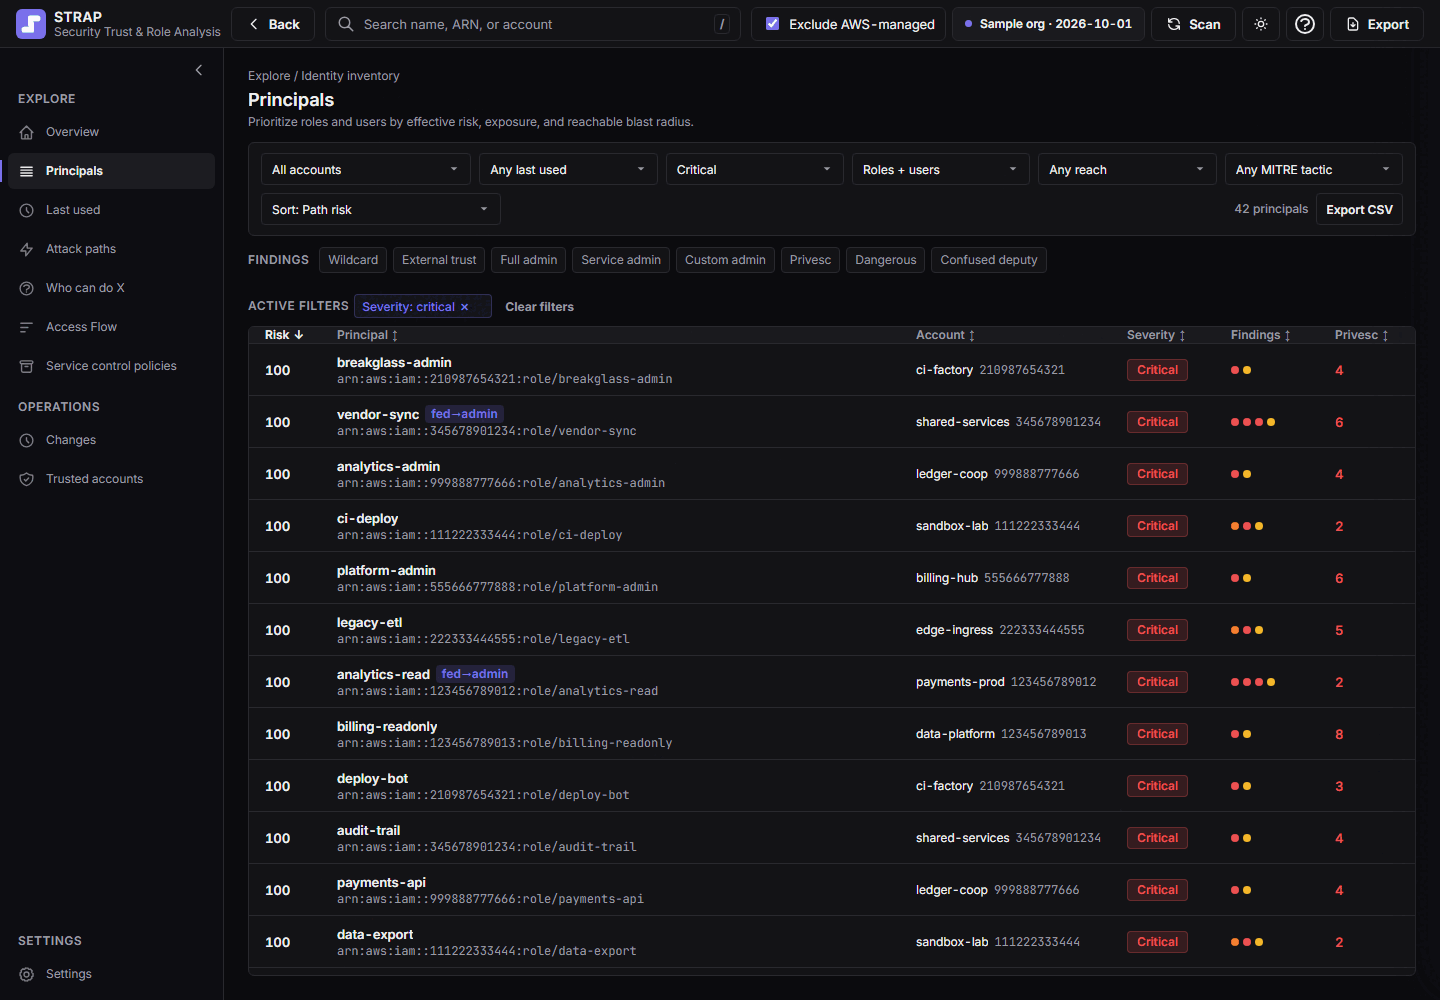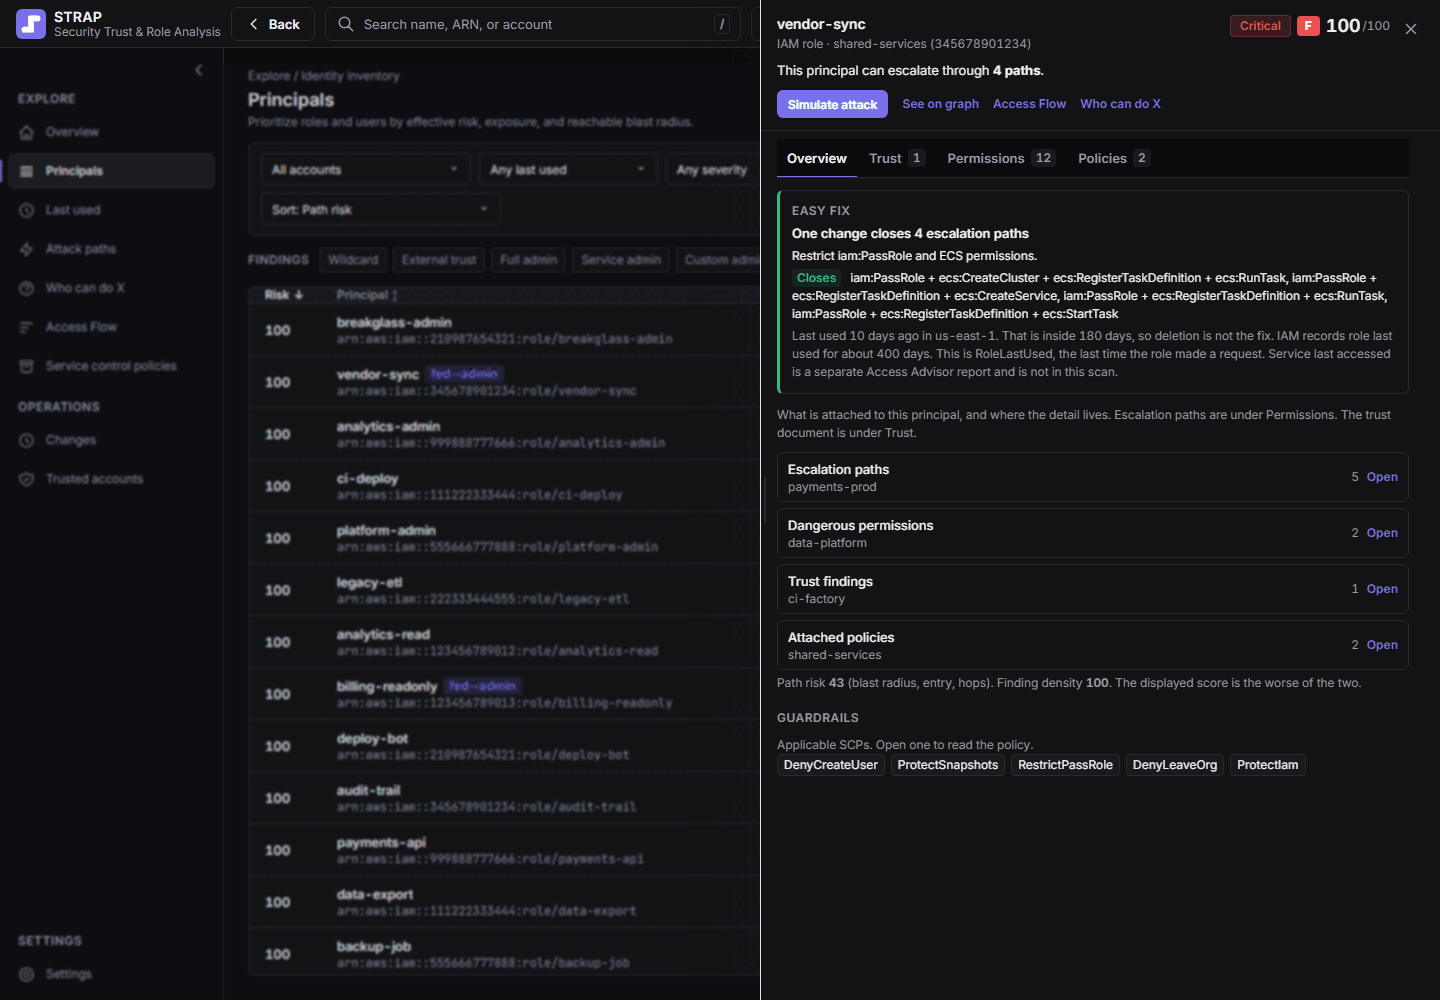
STRAP és tooling intern de TechRebel per analitzar rutes d’atac a escala d’organització AWS. L’usem en engagements de seguretat cloud i el posem a disposició dels clients quan el problema és entendre l’accés efectiu més enllà d’un sol compte.
No substitueix IAM Access Analyzer ni un inventari de polítiques. Complementa aquestes fonts amb una lectura orientada a rutes: d’identitat a identitat, de compte a compte, fins a privilegis que importen al negoci.
La sortida útil no és una llista infinita de troballes. És un conjunt prioritzat de rutes que expliquen com algú amb un punt de suport en un lloc pot arribar a un altre.
Com encaixa en un engagement
En treball de AWS & Cloud Security solim partir de tres capes:
- postura i cobertura (comptes, regions, logging, controls base)
- accés efectiu (rols, trusts, rutes cross-account)
- priorització (quines rutes importen i quines remediacions són realistes)
STRAP alimenta sobretot la segona. Ajuda a passar de «tenim moltes polítiques» a «aquestes són les rutes a tallar primer».
Què no prometem
Cap eina elimina la complexitat d’una organització AWS gran. STRAP no inventa una postura segura per si sol. Depèn d’un abast de lectura acordat i credencials, de la qualitat de l’inventari i de decisions humanes sobre què corregir.
El seu valor és fer visibles rutes que el disseny compte per compte tendeix a deixar fora del radar.
Per revisar l’accés efectiu a la vostra organització AWS, agendeu una reunió o vegeu més context a Research.