

IAM inbentario batek ez du galdera zuzena erantzuten
Kontu bakarrean, nork zer egin dezakeen galdetzea zaila da jada. AWS Organizations-en galderak forma aldatzen du: nork zeretara irits daitekeen, zein rolen bidez, zein kontutatik, zein emaitza praktikorekin.
Dokumentatutako politikak, erantsitako baimenak eta trust policy-ak existitzen dira. Askotan falta dena haien arteko bide eraginkorren grafoa da. Kide-kontu bateko sts:AssumeRole ongi asmotua inork multzo gisa berrikusi ez duen nortasun baten hurrengo jauzia izan daiteke.
Arriskua ez da beti JSON politika handi bat gisa agertzen. Kate gisa agertzen da.
Zergatik ezkutatzen dituzten bideak kontu anitzeko erakundeek
AWS Organizations-ek konfiantza estrukturala sartzen du: cross-account sarbide-rolak, management kontuak, SCP-ak, administratzaile delegatuak, Identity Center, org-eskalako Access Analyzer. Pieza bakoitzak zentzua du bakarrik. Elkarrekin gutxitan osorik marrazten den perimetro bat definitzen dute.
Berrikuspenetan ohiko ereduak:
- trust policy zabalak edo baldintza ahulak kontuen artean
- pipeline edo vendorrek erabiltzen dituzten jump role-ak, irismena metatzen dutenak
- kideekin SCP berberak jasaten ez dituzten management kontuko pribilegioak
- IAM inbentarioa erakunde-harremanekin konbinatzen denean bakarrik agertzen diren bideak
Mapa horri gabe, segurtasun-taldeek kontrol lokalekin erantzuten dute. Erasotzaile batek, edo auditor batek, ibilbideetan pentsatzen du.
Zer ekartzen du STRAP-ek
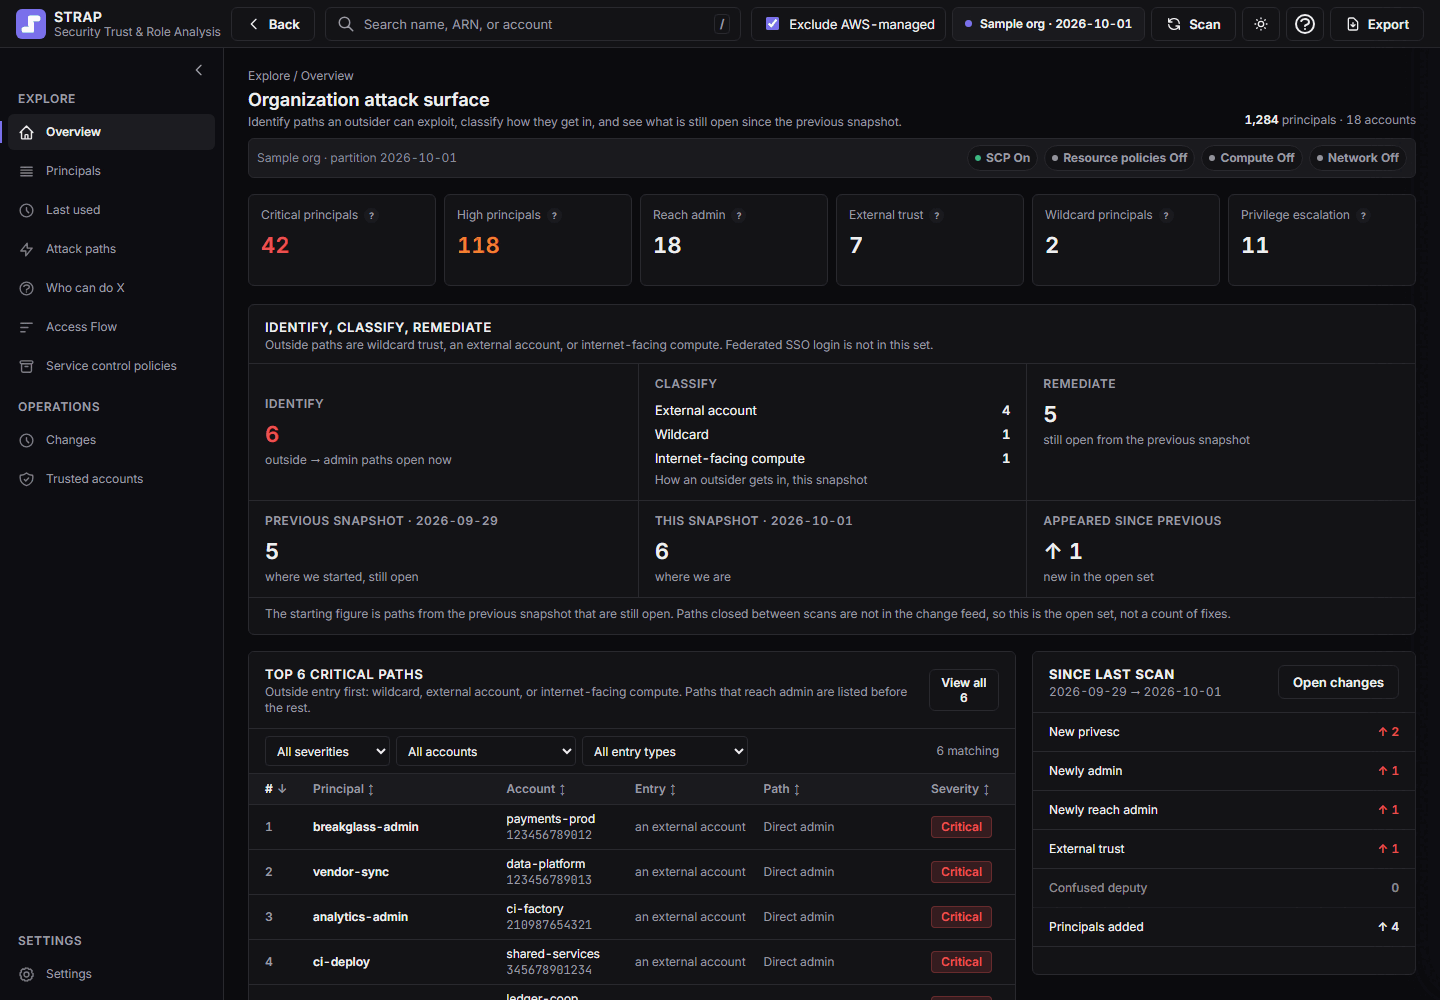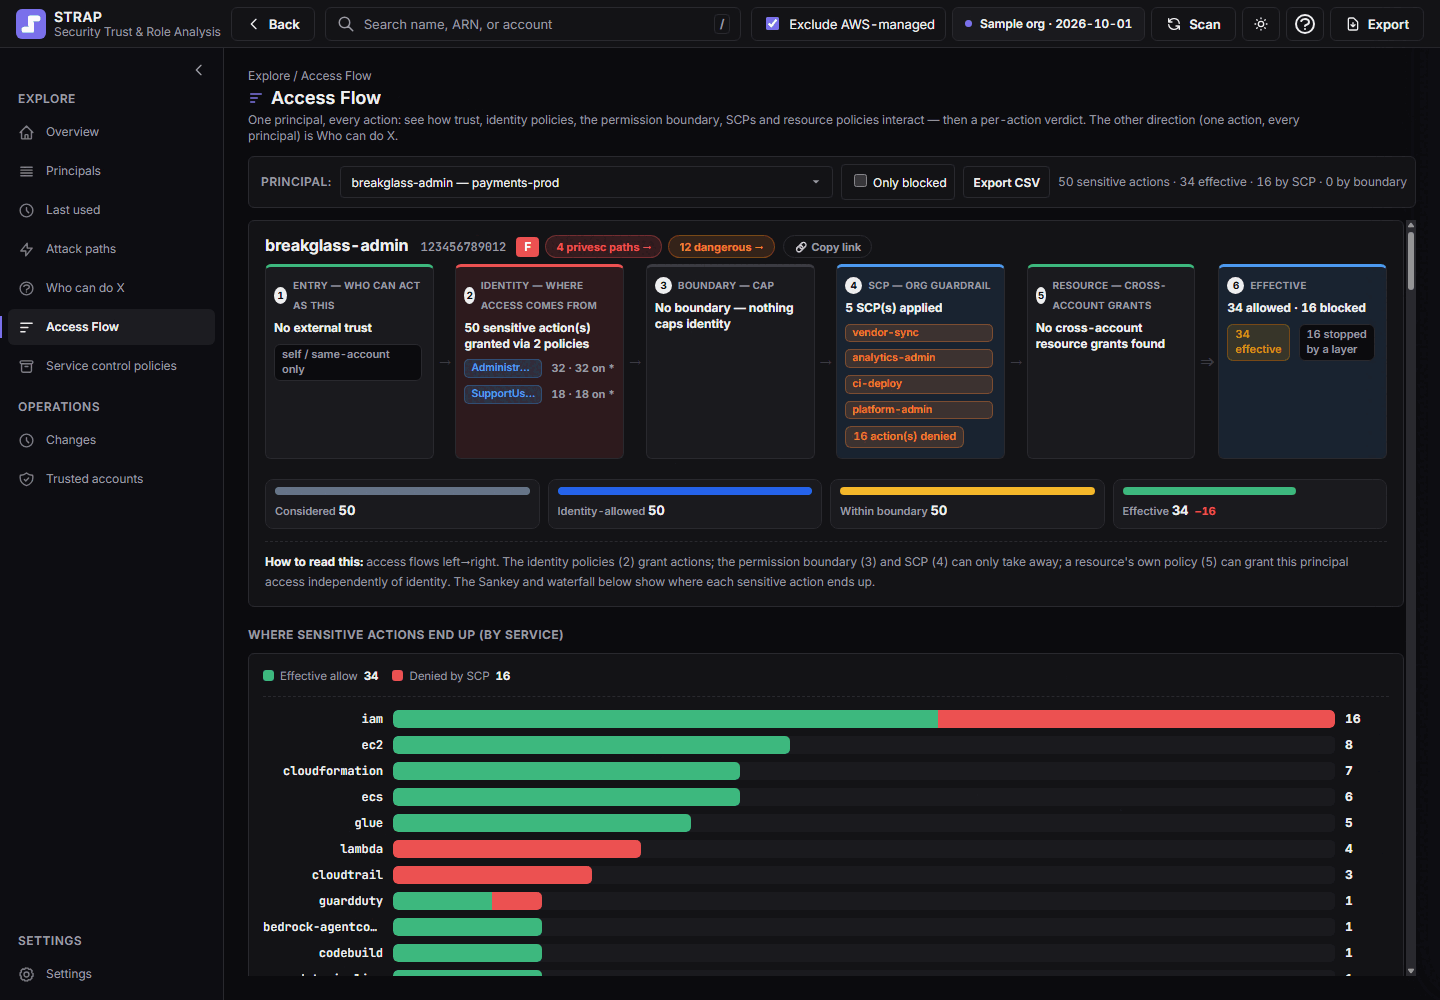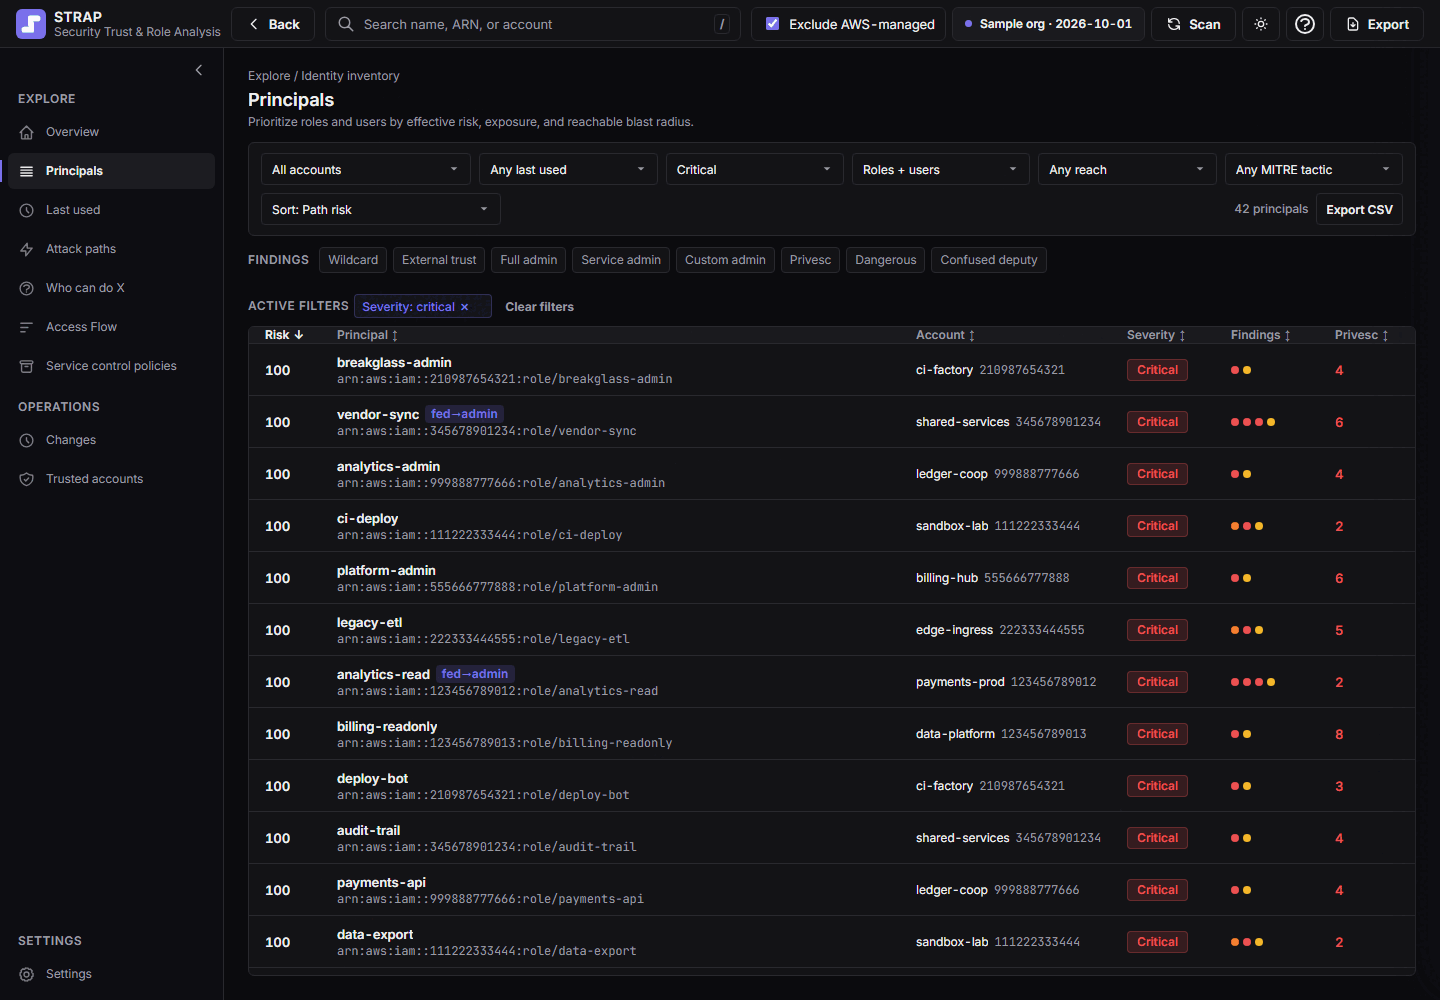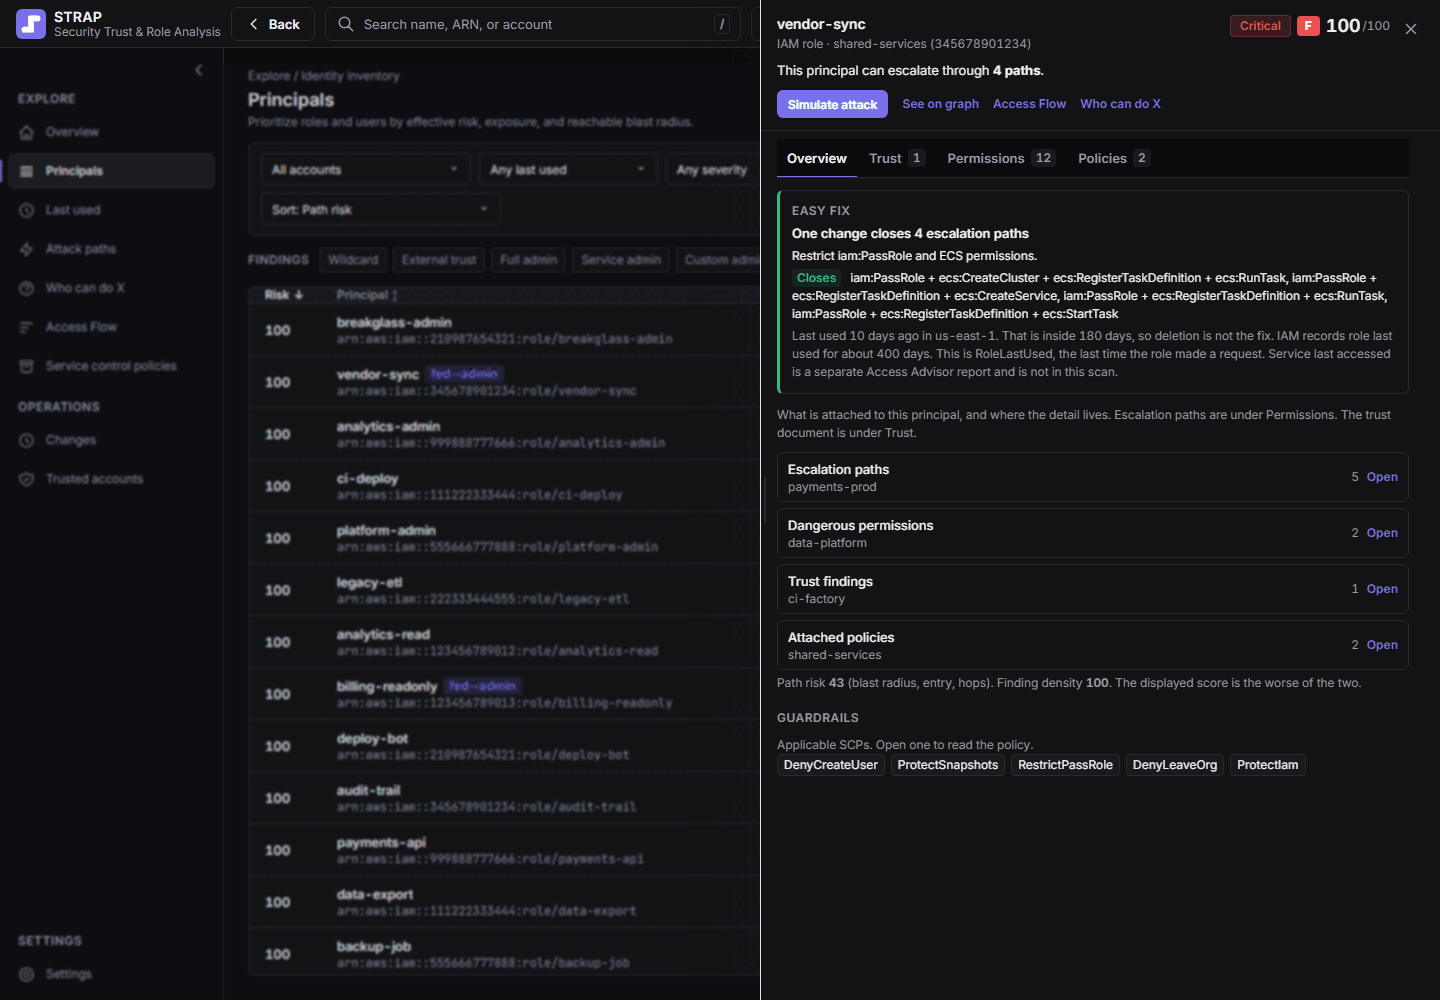
STRAP TechRebel-en tooling internoa da AWS erakunde-eskalako erasorako bideak aztertzeko. Cloud segurtasun engagement-etan erabiltzen dugu eta bezeroei eskaintzen diegu arazoa kontu bakarrekoa baino haratago doan sarbide eraginkorra ulertzea denean.
Ez du IAM Access Analyzer edo politika-inbentarioa ordezkatzen. Iturri horiek osatzen ditu bideetara bideratutako irakurketa batekin: nortasunetik nortasunera, kontutik kontura, negozioari axola zaizkion pribilegioetaraino.
Irteera erabilgarria ez da aurkikuntza-zerrenda amaigabea. Norbaitek toki batean oinarria izanik nola irits daitekeen beste batera azaltzen duten ibilbide lehentasundunen multzoa da.
Nola egokitzen den engagement batean
AWS & Cloud Security lanean hiru geruzatik hasten gara normalean:
- postura eta estaldura (kontuak, eskualdeak, logging, oinarrizko kontrolak)
- sarbide eraginkorra (rolak, trust-ak, cross-account bideak)
- lehentasuna (zein ibilbide diren garrantzitsuak eta zein konponketa diren errealistak)
STRAP-ek bigarrena elikatzen du batez ere. «Politika asko ditugu»-tik «hauek dira lehen moztu beharreko ibilbideak»-era pasatzen laguntzen du.
Zer ez dugun prometatzen
Tresna batek ez du AWS erakunde handi baten konplexutasuna kentzen. STRAP-ek ez du postura segurua asmatzen berez. Adostutako irakurketa-irismenaren eta kredentzialen, inbentarioaren kalitatearen eta zer konpondu erabakitzeko giza erabakien menpe dago.
Bere balioa kontuz kontuko diseinuak radaretik kanpo uzteko joera duten bideak ikusgai jartzea da.
Zure AWS erakundeko sarbide eraginkorra berrikusteko, bilera agendatu edo ikusi Research.