

Un inventario IAM non responde a pregunta correcta
Nunha soa conta, preguntar quen pode facer que xa é difícil. En AWS Organizations a pregunta cambia de forma: quen pode chegar a que, a través de que roles, desde que conta, con que resultado práctico.
Existen políticas documentadas, permisos adxuntos e trust policies. O que adoita faltar é o grafo de rutas efectivas entre elas. Un sts:AssumeRole benintencionado nunha conta membro pode ser o seguinte salto desde unha identidade que ninguén revisou como conxunto.
O risco non sempre aparece como unha política JSON sobredimensionada. Aparece como unha cadea.
Por que as organizacións multi-conta agochan rutas
AWS Organizations introduce confianza estrutural: roles de acceso cross-account, contas de management, SCPs, administradores delegados, Identity Center, Access Analyzer con alcance de org. Cada peza ten sentido soa. Xuntas definen un perímetro que raramente se debuxa enteiro.
Patróns habituais en revisións:
- trust policies amplas ou condicións febles entre contas
- jump roles usados por pipelines ou vendors que acumulan alcance
- privilexios na conta de management non suxeitos aos mesmos SCP que os membros
- rutas que só aparecen cando o inventario IAM se combina coas relacións da organización
Sen ese mapa, os equipos de seguridade responden con controis locais. Un atacante, ou un auditor, pensa en rutas.
Que aporta STRAP
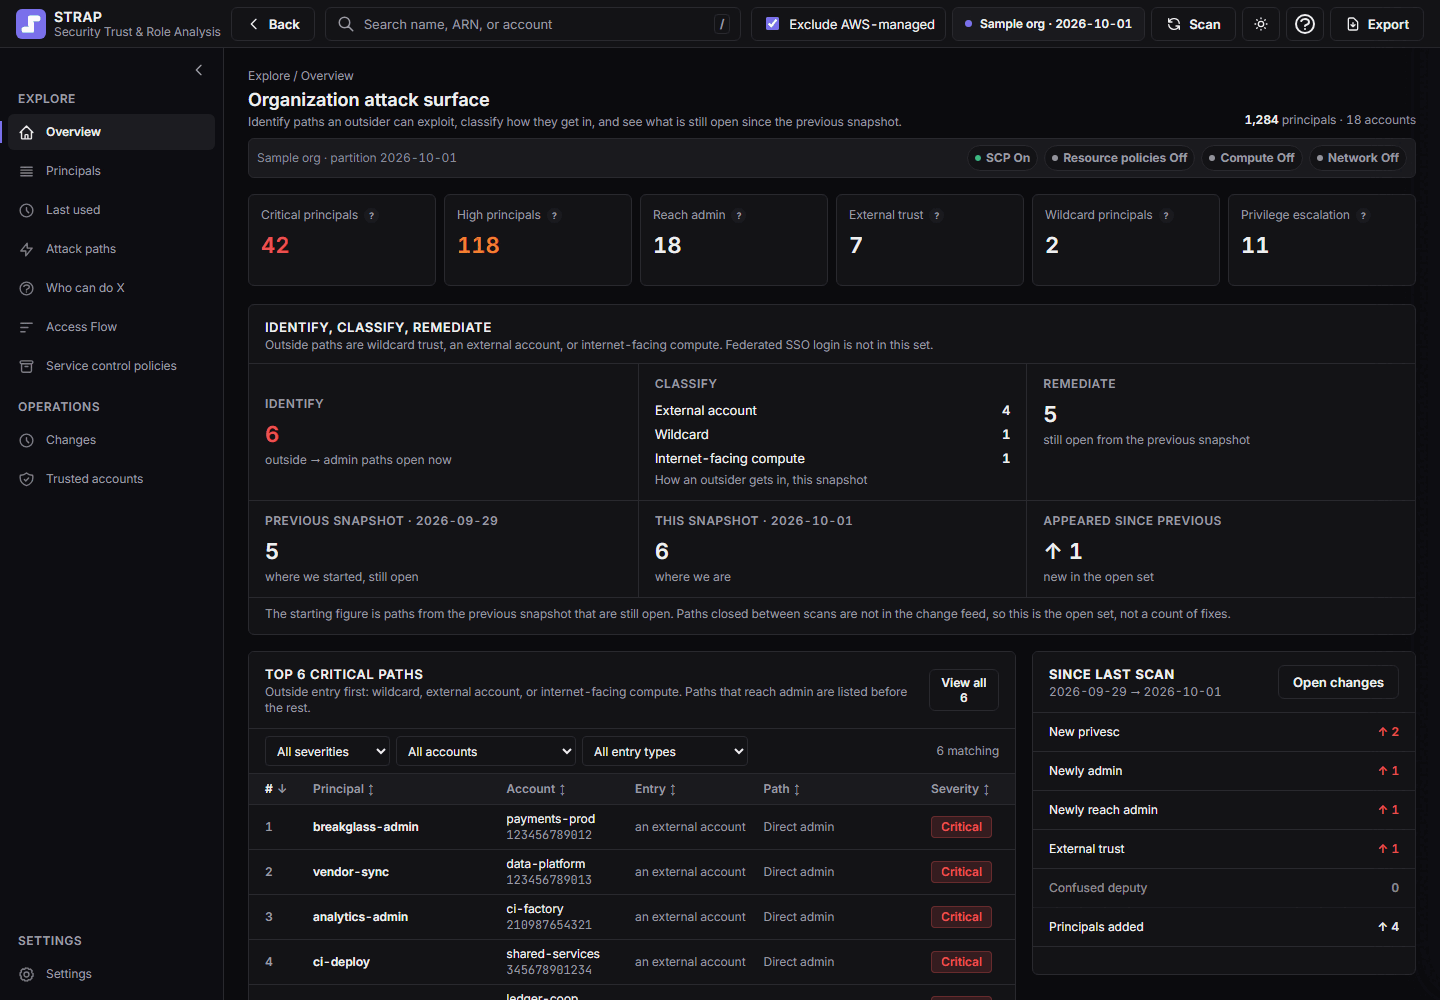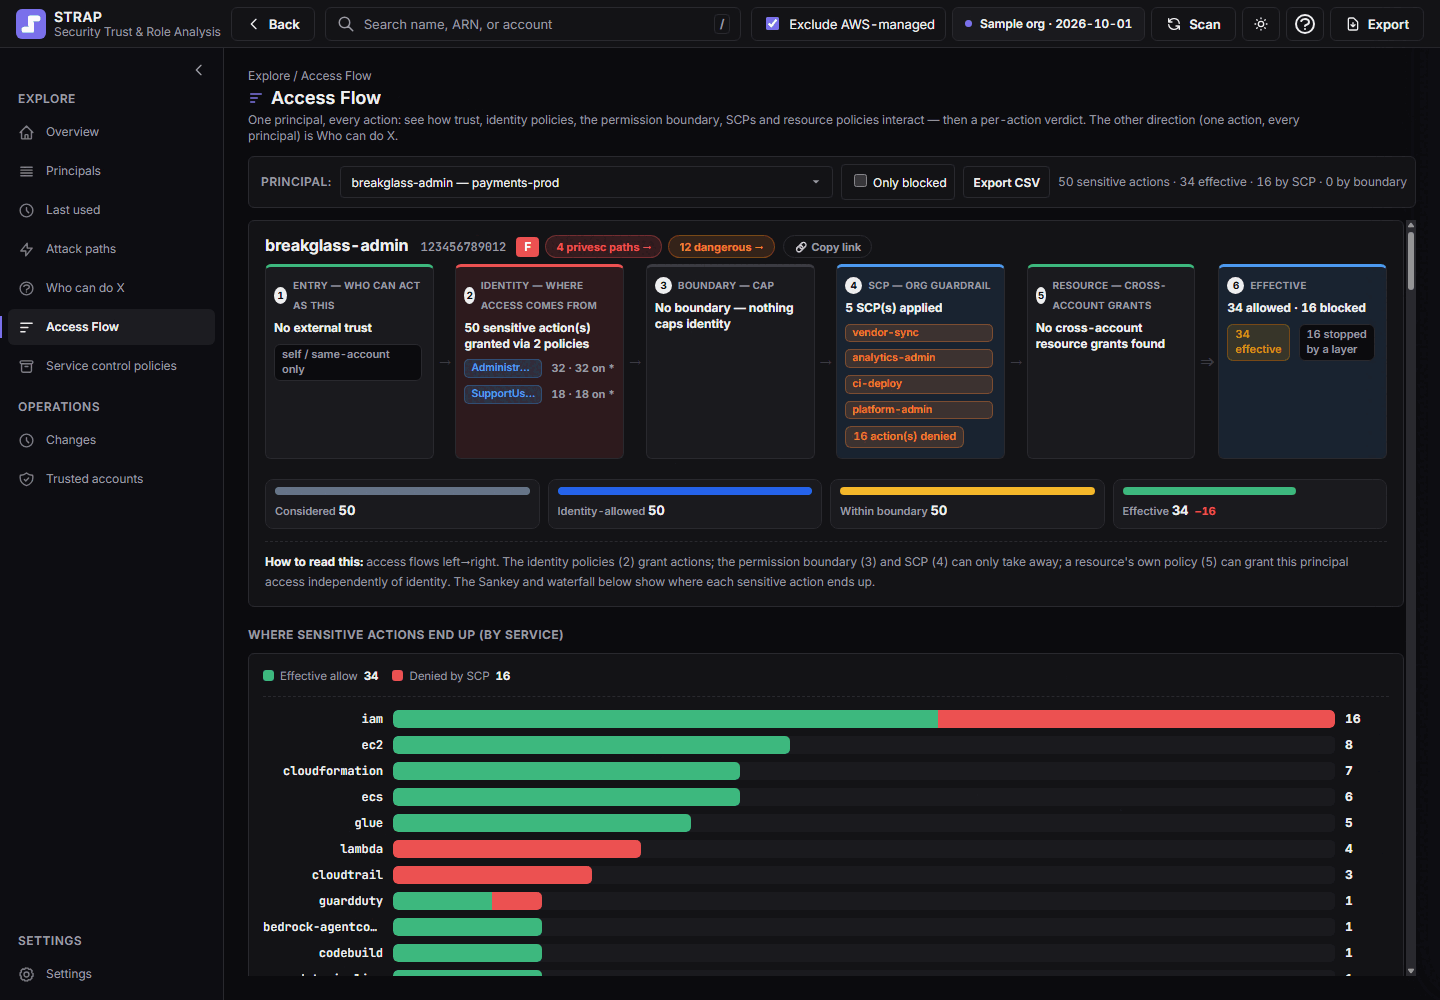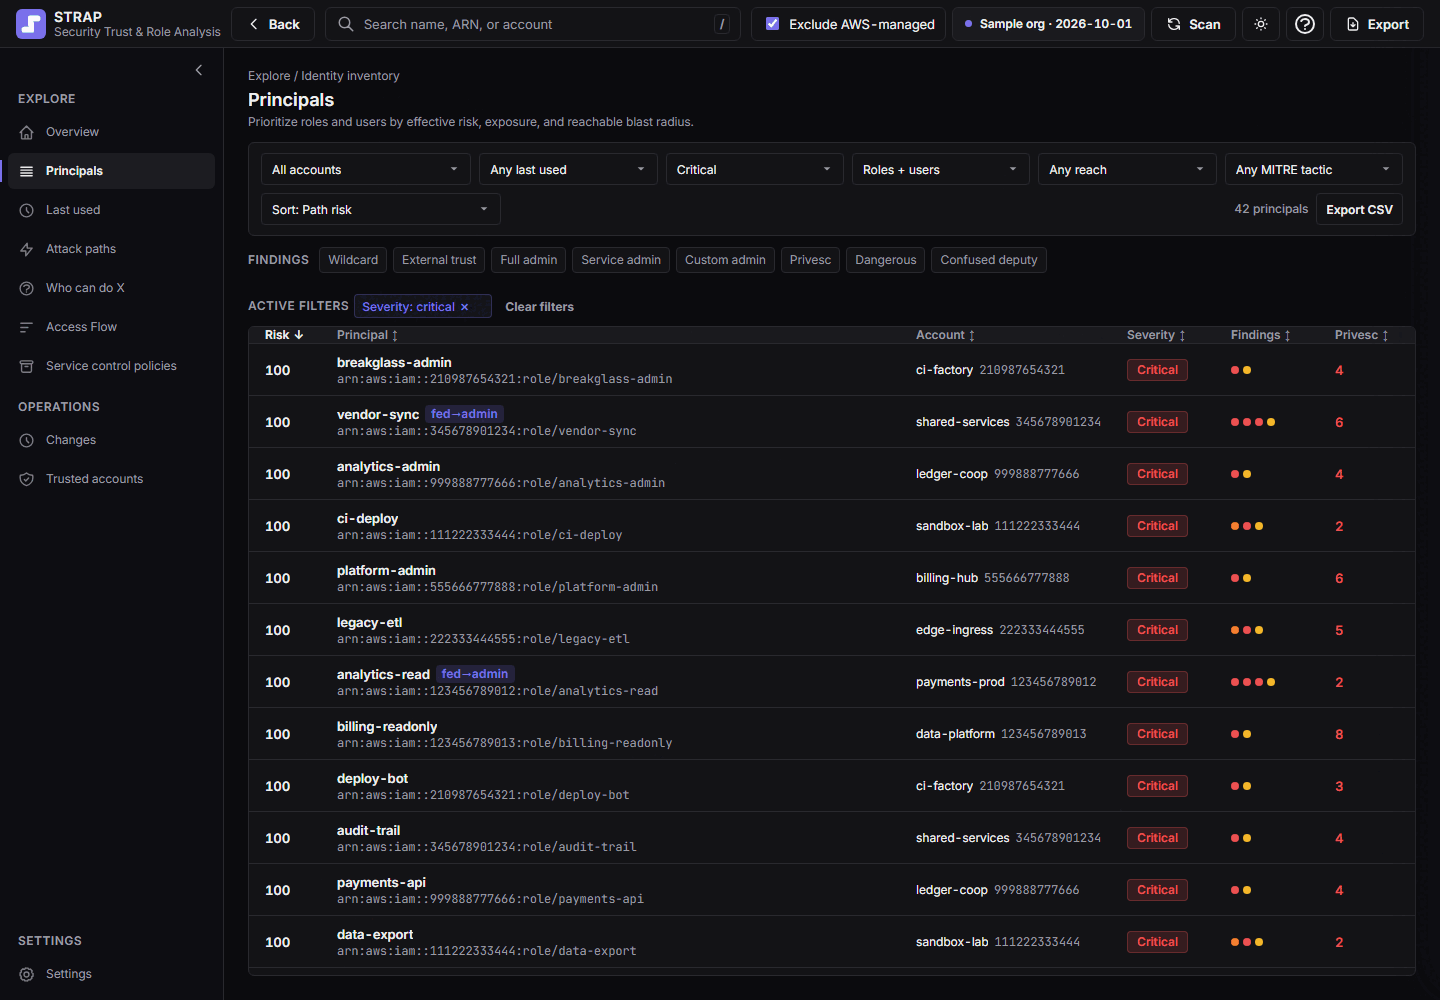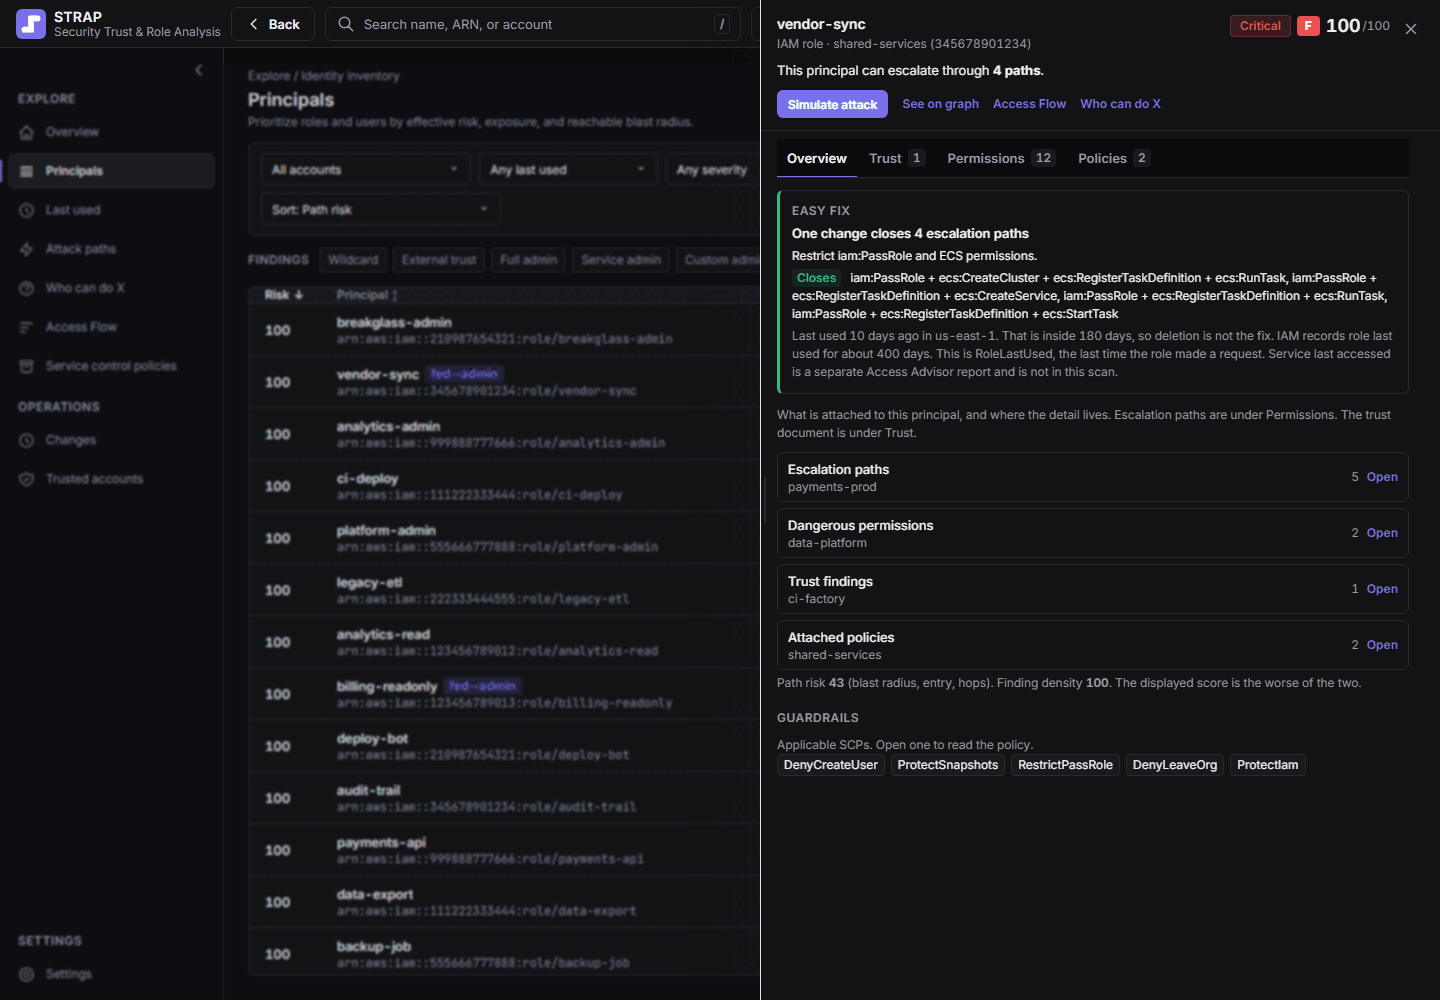
STRAP é tooling interno de TechRebel para analizar rutas de ataque a escala de organización AWS. Usámolo en engagements de seguridade cloud e poñémolo á disposición dos clientes cando o problema é entender o acceso efectivo máis aló dunha soa conta.
Non substitúe IAM Access Analyzer nin un inventario de políticas. Complementa esas fontes cunha lectura orientada a rutas: de identidade a identidade, de conta a conta, ata privilexios que importan ao negocio.
A saída útil non é unha lista infinita de achados. É un conxunto priorizado de rutas que explican como alguén cun punto de apoio nun lugar pode chegar a outro.
Como encaixa nun engagement
En traballo de AWS & Cloud Security adoito partimos de tres capas:
- postura e cobertura (contas, rexións, logging, controis base)
- acceso efectivo (roles, trusts, rutas cross-account)
- priorización (que rutas importan e que remediacións son realistas)
STRAP alimenta sobretudo a segunda. Axuda a pasar de «temos moitas políticas» a «estas son as rutas a cortar primeiro».
Que non prometemos
Ningunha ferramenta elimina a complexidade dunha organización AWS grande. STRAP non inventa unha postura segura por si só. Depende dun alcance de lectura acordado e credenciais, da calidade do inventario e de decisións humanas sobre que corrixir.
O seu valor é facer visibles rutas que o deseño conta a conta tende a deixar fóra do radar.
Para revisar o acceso efectivo na súa organización AWS, agende unha reunión ou vexa máis contexto en Research.