

El inventario IAM no responde a la pregunta correcta
En una cuenta aislada, preguntar “quién puede hacer qué” ya es difícil. En AWS Organizations la pregunta cambia de forma: quién puede llegar a qué, a través de qué roles, desde qué cuenta y con qué resultado práctico.
Las políticas documentadas, los permisos adjuntos y los trust policies existen. Lo que suele faltar es el grafo de caminos efectivos entre ellos. Un rol con sts:AssumeRole bienintencionado en una cuenta miembro puede ser el siguiente salto desde otra identidad que nadie revisó en conjunto.
El riesgo no aparece siempre como un permiso excesivo en un solo JSON. Aparece como una cadena.
Por qué las organizaciones multi-cuenta esconden caminos
AWS Organizations introduce confianza estructural: roles de acceso entre cuentas, cuentas de management, SCPs, administradores delegados, Identity Center, Access Analyzer con alcance org. Cada pieza tiene sentido por separado. Juntas definen un perímetro que rara vez se dibuja entero.
Ejemplos habituales en revisiones:
- trust policies amplias o con condiciones débiles entre cuentas
- roles de salto usados por pipelines o proveedores que acumulan alcance
- privilegios en la cuenta de management que no están sujetos a las mismas SCPs que las cuentas miembro
- caminos que solo se ven cuando se combina inventario IAM con relaciones de organización
Sin ese mapa, el equipo de seguridad responde con controles locales. El atacante, o el auditor, piensa en rutas.
Qué aporta STRAP
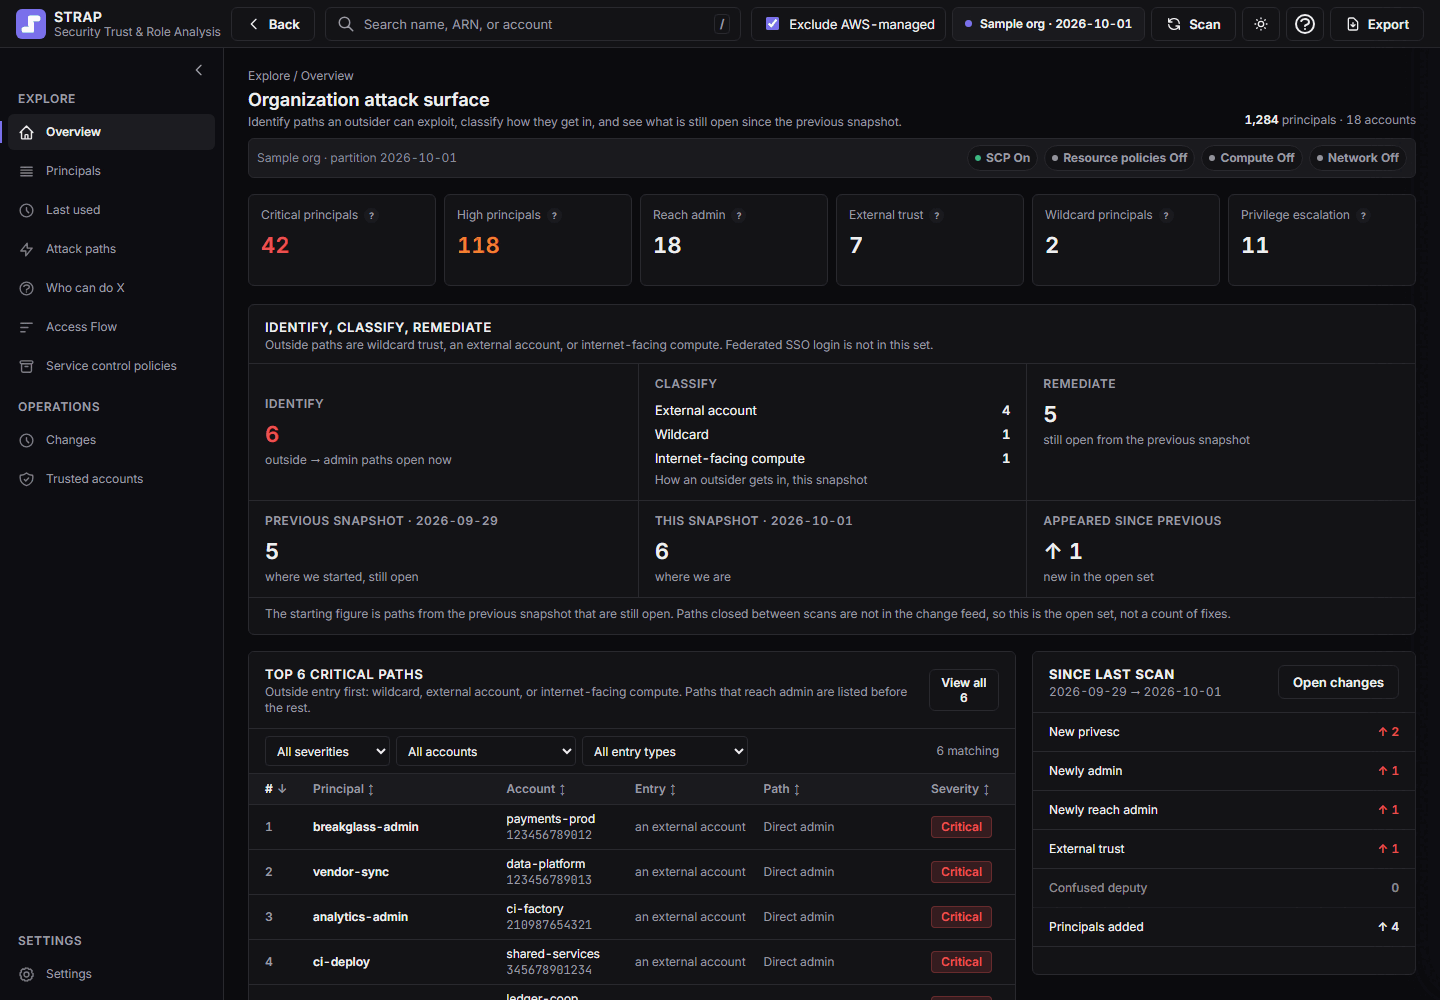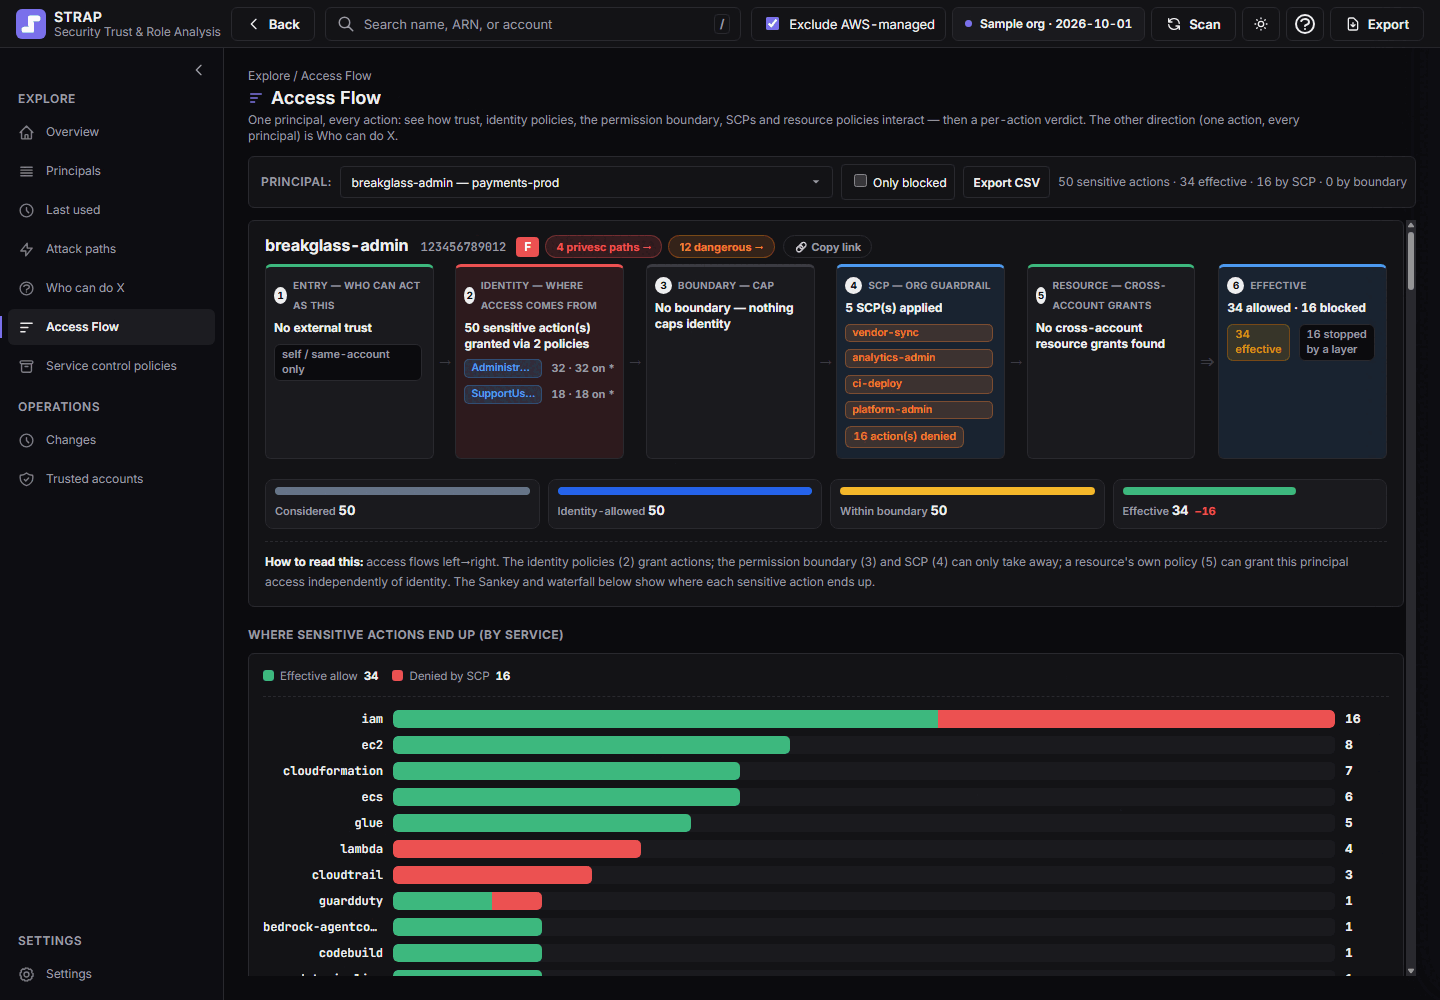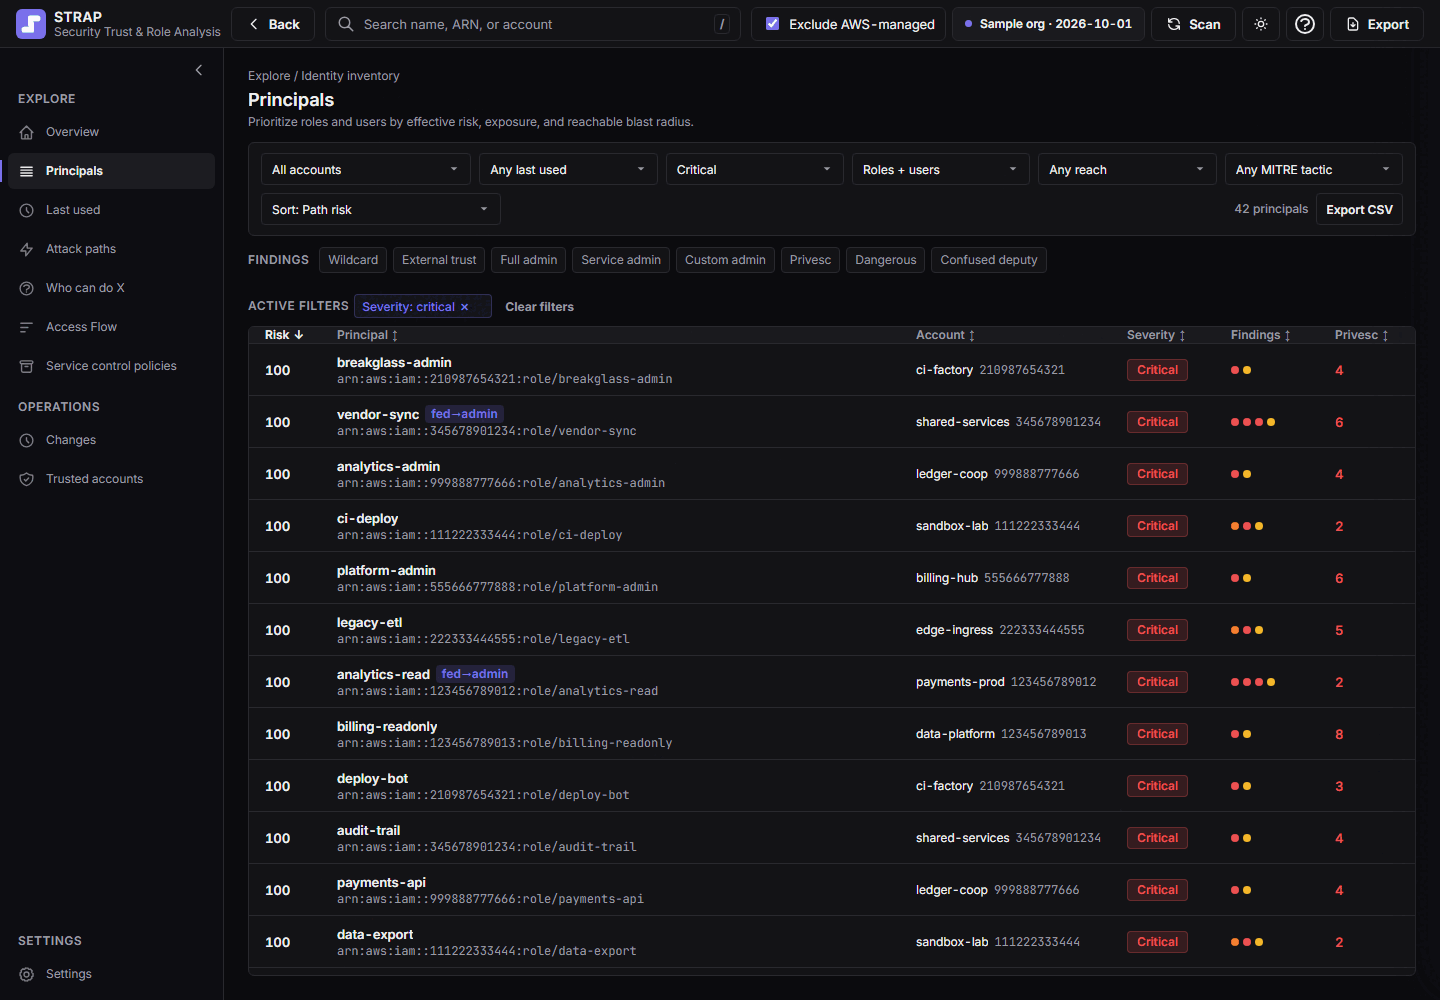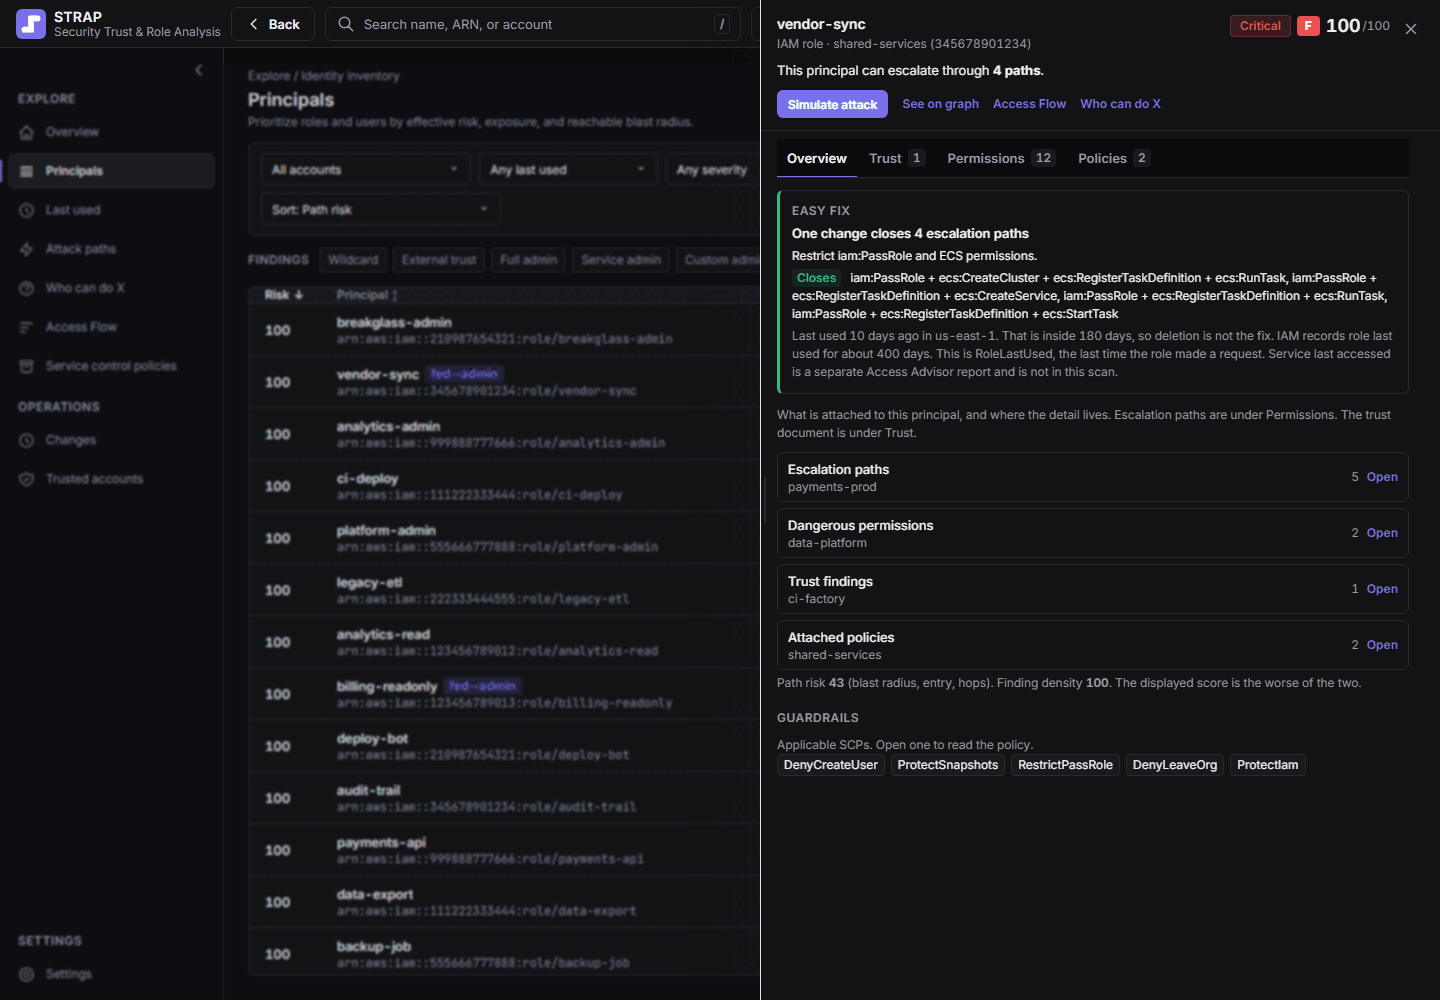
STRAP es tooling interno de TechRebel para analizar rutas de ataque a escala de organización AWS. Lo usamos en engagements de seguridad cloud y lo ponemos al alcance de nuestros clientes cuando el problema es entender acceso efectivo más allá de una cuenta.
No sustituye IAM Access Analyzer ni un inventario de políticas. Complementa esas fuentes con una lectura orientada a caminos: de identidad a identidad, de cuenta a cuenta, hasta privilegios que importan al negocio.
El resultado útil no es un listado infinito de findings. Es un conjunto priorizado de rutas que explican cómo alguien con un pie en un sitio puede llegar a otro.
Cómo encaja en un engagement
En trabajo de AWS & Cloud Security solemos partir de tres capas:
- postura y cobertura (cuentas, regiones, logging, controles base)
- acceso efectivo (roles, trusts, caminos entre cuentas)
- priorización (qué rutas importan y qué remedios son realistas)
STRAP alimenta sobre todo la segunda. Ayuda a convertir “tenemos muchas políticas” en “estas son las rutas que conviene cortar primero”.
Qué no prometemos
No hay herramienta que elimine la complejidad de una organización AWS grande. STRAP no inventa una postura segura por sí sola. Depende de credenciales y alcance de lectura acordados, de la calidad del inventario y de decisiones humanas sobre qué remediar.
Su valor está en hacer visibles caminos que el diseño por cuenta suele dejar fuera del radar.
Si quiere revisar acceso efectivo en su organización AWS, puede agendar una reunión o consultar más contexto en Research.